Pegasus: ¿cómo saber si un dispositivo fue infectado con el software espía?
El programa de espionaje Pegasus ha vuelto al ojo público, luego que Amnistía Internacional revelara a través de una investigación que el teléfono de la periodista Nuria Piera fuera atacado con el software espía.
Este ‘software’ malicioso, vinculado a la empresa israelí NSO Group, recopila información de un dispositivo y lo transmite a una entidad externa sin el consentimiento ni el conocimiento del propietario de este, ya sea un celular, una computadora o una ‘tablet’.
Pegasus se caracteriza porque, una vez se ha introducido en un dispositivo, mediante un mensaje de texto (SMS) o un enlace fraudulento, se instala y borra su rastro después de ser activado. Así puede seguir robando información y accediendo a diferentes contenidos de los usuarios, como datos de WhatsApp, Facebook o servicios de correo electrónico y navegadores, sin que las víctimas lo noten.
Este ‘spyware’ se ha hecho famosos por su capacidad de rastreo de la ubicación de la víctima, la recopilación de fotografías y archivos, así como el control de diferentes elementos del dispositivo. Pegasus es capaz de detectar con quién han estado estas personas, así como enviar y recibir mensajes de forma autónoma y grabar conversaciones mediante la manipulación del dispositivo infectado.
“Este tipo de vulnerabilidades suelen ser muy caras en el mercado negro y solo están al alcance de empresas o atacantes con muchos recursos, como parece ser el caso de NSO Group”, explica el director de Systems Engineering de Fortinet España y Portugal, José Luis Laguna.
¿Cómo protegerse?
Como suele ocurrir con este y el resto del ‘malware’ hasta ahora conocido, se deben extremar las precauciones y hacer dobles comprobaciones cada vez que se aporte información personal y confidencial. Por ejemplo, en lugar de dar clic sobre el enlace que hayamos recibido, para comprobar que es legítimo, escribir la dirección del sitio en el navegador web.
Desde Fortinet también recomiendan utilizar un ‘software’ de protección del dispositivo basado en el comportamiento, esto es, los conocidos como EndPoint Detection and Response (EDR). Esto se debe a que los antivirus tradicionales encuentran mayores dificultades para detectar este tipo de ‘malware’.
Otro de los aspectos determinantes para mantener a salvo el sistema es tener instaladas las últimas versiones de ‘software’, con el objetivo de que queden corregidas vulnerabilidades de actualizaciones previas.
También es importante comprobar los permisos que se otorgan a las aplicaciones cada vez que se descargan, puesto que se debe vigilar si, por ejemplo, el ‘software’ requiere el uso del micrófono cuando en realidad no lo necesita.
Tampoco es aconsejable conectarse a redes WiFi públicas o abiertas, puesto que los atacantes podrían emular los nombres de esas redes, captar nuestro tráfico e instalar ‘spyware’.
 Trump reunirá a líderes tecnológicos y altos funcionarios para debatir el futuro de la inteligencia artificial
 Bill Gates advierte que una inteligencia artificial sin control podría causar mil millones de muertes
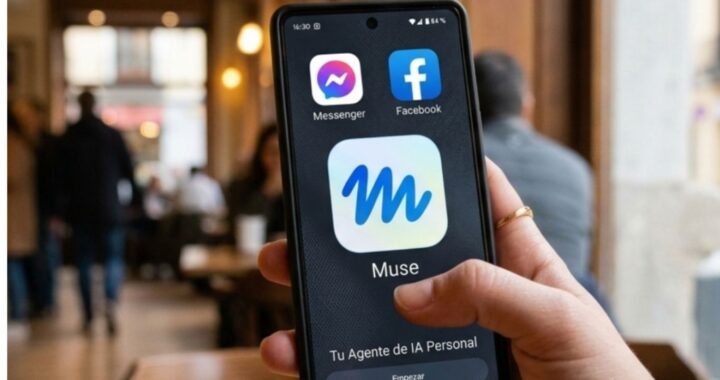 Meta presenta Muse: el nuevo agente de inteligencia artificial autónomo capaz de gestionar tareas complejas y cotidianas
 Robot submarino Redwing emprenderá una histórica vuelta al mundo autónoma
 Microsoft integra Grok de Elon Musk a su asistente Copilot
 OpenAI implementa ChatGPT-6 Astra con mayor autonomía y ciberseguridad avanzada
 EE. UU. prepara primer fusilamiento militar desde 1961: Ejecución de Nidal Hasan será pública
 Abogado de víctimas solicita tipificar colapso estructural como dolo eventual y no homicidio involuntario
 En 29 presunto delincuente tras enfrentar a Dicrim en San Juan de la Maguana
 Policía captura a tres implicados en intento de asalto a joyería en Villa Juana donde oficial retirado resultó herido